Le scénario est connu : un mot de passe fuit lors d'une fuite de données, et l'attaquant le réutilise sur d'autres sites, car beaucoup de personnes utilisent le même mot de passe partout. Sans double authentification, le compte est ouvert. Avec la 2FA, l'attaquant se heurte à une seconde barrière : il ne possède pas votre téléphone ni votre clé de sécurité. C'est précisément ce que cette mesure bloque, et elle est désormais proposée par la quasi-totalité des services en ligne, de Gmail à PayPal en passant par Impôts.gouv.fr ou Vinted.
Comment fonctionne concrètement la vérification en deux étapes ?
La double authentification, aussi appelée 2FA, exige deux preuves distinctes de votre identité. La première est quelque chose que vous connaissez : votre mot de passe ou un code PIN. La seconde est quelque chose que vous possédez : un smartphone, une application d'authentification, une clé physique ou, dans certains cas, votre empreinte digitale ou votre visage.
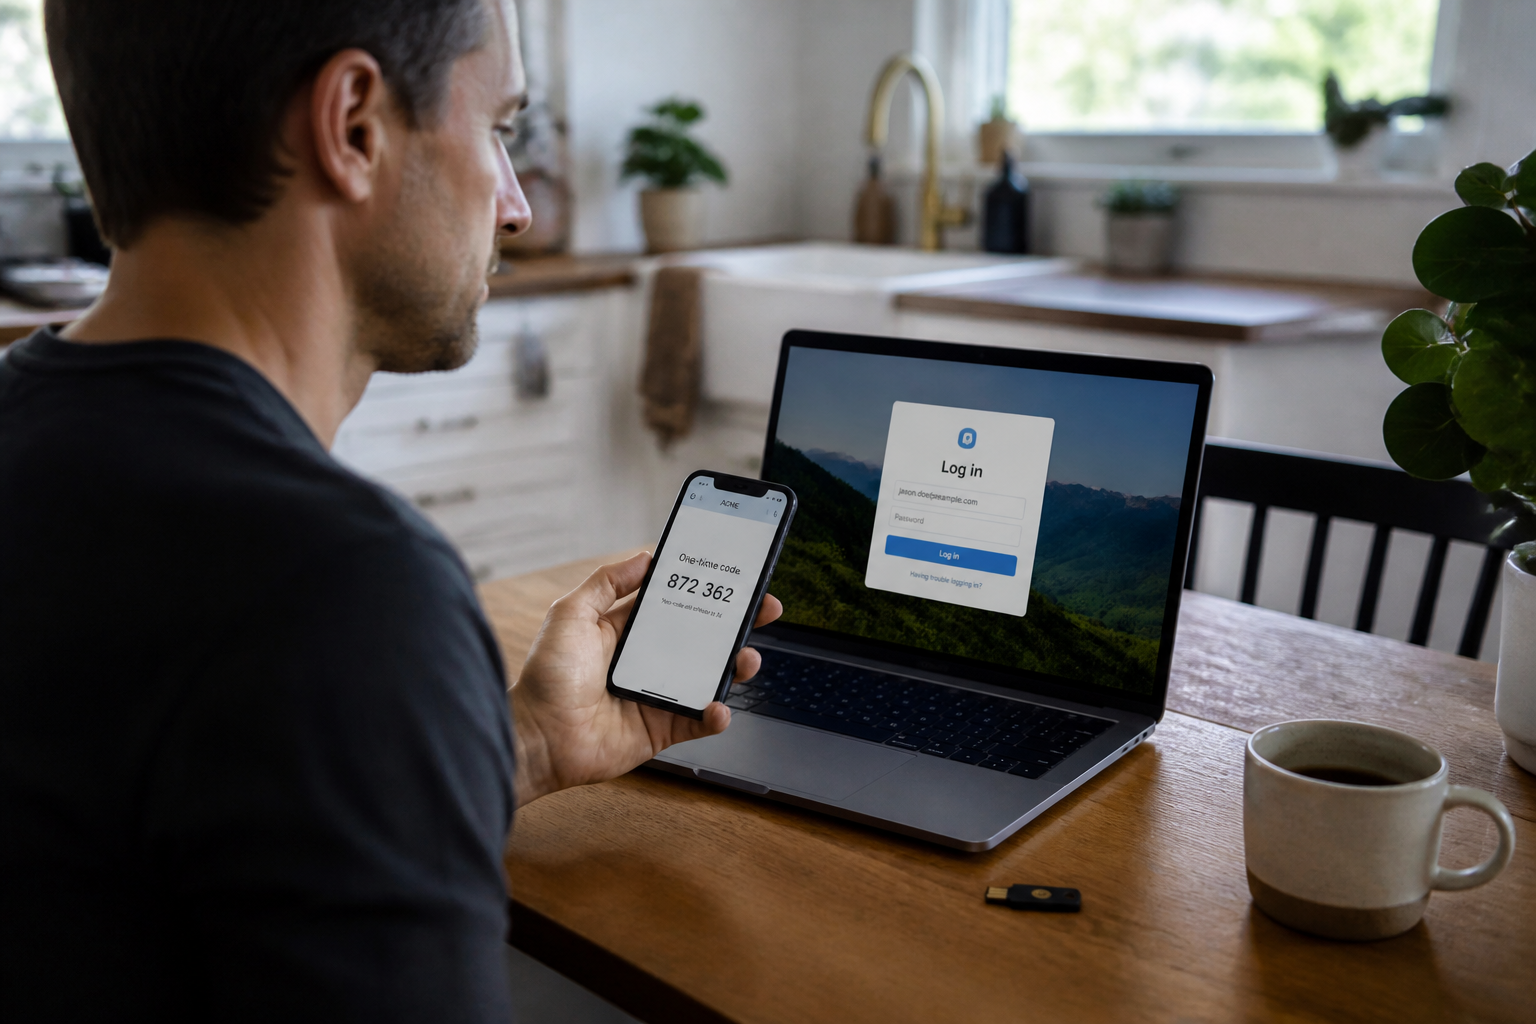
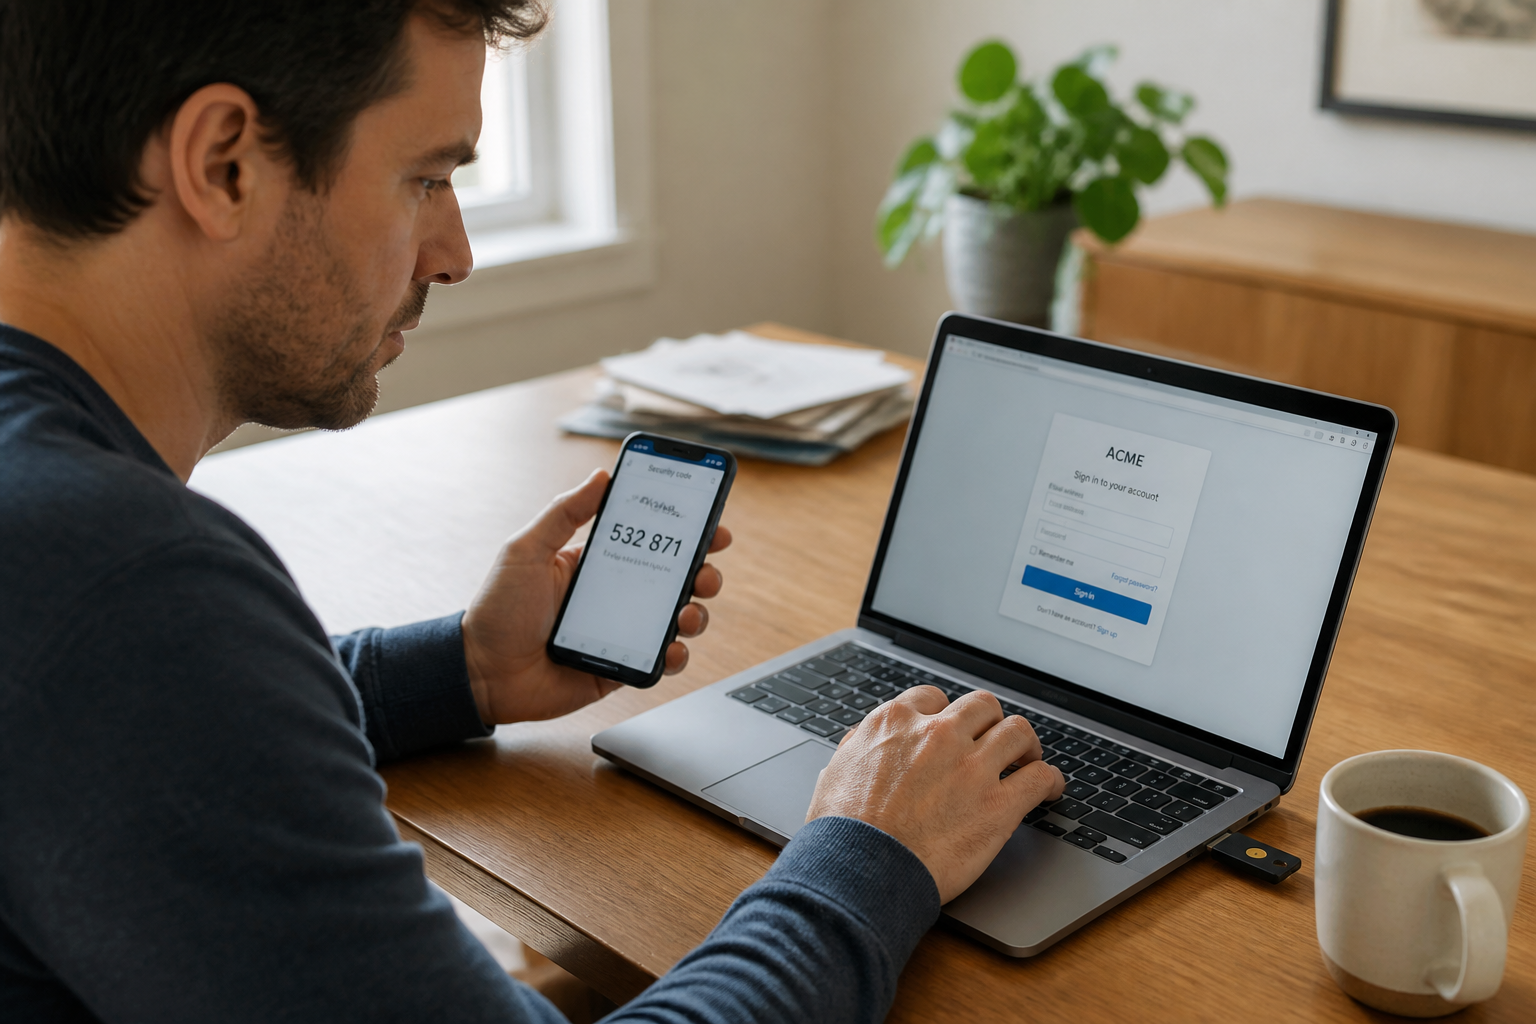
Concrètement, après avoir saisi votre mot de passe, le service vous demande un code à usage unique. Ce code est généré par une application installée sur votre téléphone (Google Authenticator, Microsoft Authenticator, Aegis) et change toutes les 30 secondes. Certains services envoient ce code par SMS ou par e-mail. D'autres utilisent une clé physique à brancher sur votre ordinateur.
La demande de code ne survient pas systématiquement à chaque connexion. Selon les services, elle peut être exigée à la première connexion sur un nouvel appareil, à intervalle régulier, ou à chaque fois qu'un équipement inconnu tente d'accéder à votre compte. C'est ce qui rend la mesure peu contraignante au quotidien : sur votre ordinateur personnel, vous vous connectez sans friction, mais toute tentative depuis un autre appareil déclenche la demande de code.
Ce que la 2FA bloque vraiment et ce qu'elle ne bloque pas
La double authentification protège d'abord contre le bourrage d'identifiants, cette technique qui consiste à tester des mots de passe volés sur de nombreux sites. L'attaquant qui récupère votre mot de passe sur un forum ou un site de données volées ne pourra pas aller plus loin sans votre téléphone. Il en sera empêché, et vous recevrez une alerte vous notifiant qu'une connexion a été tentée. Dans ce cas, il faut changer votre mot de passe immédiatement.
La 2FA protège aussi contre le phishing. Même si vous divulguez votre mot de passe sur une page frauduleuse, l'attaquant ne pourra pas l'exploiter sans le second facteur. C'est un point important : le vol de mot de passe ne suffit plus à compromettre un compte.
En revanche, la double authentification ne protège pas contre tout. Un attaquant qui a accès à votre téléphone ou à votre boîte mail de récupération peut contourner le dispositif. Les codes de secours, ces codes à usage unique à conserver précieusement, constituent aussi une porte d'entrée s'ils tombent entre de mauvaises mains. Enfin, certaines attaques sophistiquées dites "de relais" (ou prompt bombing) consistent à harceler la victime de notifications d'authentification jusqu'à ce qu'elle valide par erreur.
Les erreurs qui mènent au blocage de votre compte
Activer la double authentification comporte un risque réel : celui de vous enfermer hors de votre propre compte. La principale erreur est de n'avoir qu'un seul moyen de récupération. Si vous perdez votre téléphone et que votre unique méthode de contact est l'application d'authentification installée dessus, vous êtes bloqué.
Microsoft est explicite sur ce point : si vous oubliez votre mot de passe avec la vérification en deux étapes activée, il vous faut deux moyens de contact pour le réinitialiser. Si vous perdez votre méthode de contact, votre mot de passe seul ne suffit pas. Il peut s'écouler 30 jours avant de récupérer l'accès, et vous risquez même de perdre définitivement le compte.
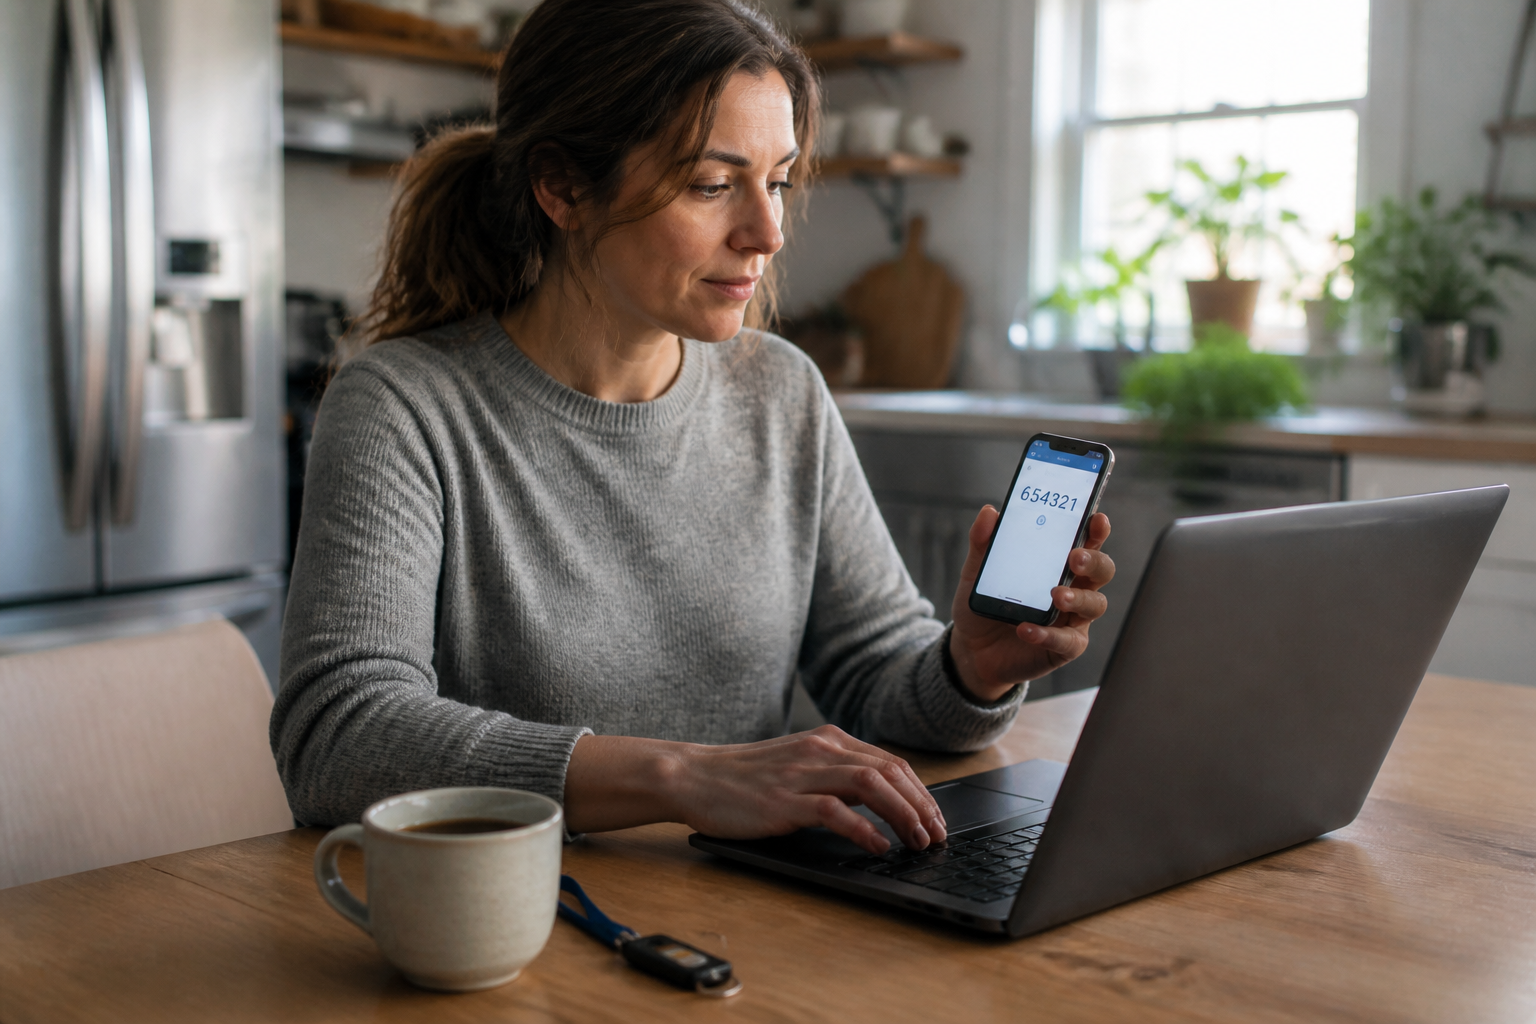
La recommandation de Microsoft est de disposer d'au moins trois informations de sécurité associées à votre compte : votre adresse e-mail habituelle, une adresse de secours et un numéro de téléphone. Cela parait excessif, mais c'est le seul moyen de ne pas se retrouver bloqué.
Les trois erreurs fréquentes à éviter
- Ne pas noter les codes de secours fournis lors de l'activation. Ces codes permettent de se connecter sans le téléphone. À conserver dans un endroit sûr, pas dans la même poche que votre téléphone.
- Utiliser le SMS comme unique méthode. Les SMS sont progressivement supprimés par certains fournisseurs comme Microsoft pour les comptes personnels, car ils sont interceptables. Les applications d'authentification sont plus sûres.
- Activer la 2FA sans vérifier les options de récupération de votre service. Chaque plateforme a ses propres règles : certaines exigent deux méthodes de contact, d'autres proposent des codes de secours, d'autres encore un délai de récupération.
Comment activer la 2FA sans se bloquer : la méthode en 4 étapes
L'activation se fait généralement dans les paramètres de sécurité de votre compte. Voici la marche à suivre type, adaptable à la plupart des services :
- Installez une application d'authentification sur votre téléphone avant de commencer. Google Authenticator, Microsoft Authenticator ou Aegis (pour Android) font l'affaire. Aegis est recommandé par Paheko, l'outil de gestion associative.
- Connectez-vous à la page de sécurité de votre compte et cherchez la section "vérification en deux étapes" ou "sécurité supplémentaire". Sur un compte Microsoft, cela se passe sur account.microsoft.com/security.
- Scannez le code QR affiché à l'écran avec votre application. Cette étape confirme que vous êtes en possession physique de l'appareil sur lequel vous installez l'application.
- Enregistrez les codes de secours proposés à la fin de la configuration. Imprimez-les ou notez-les dans un gestionnaire de mots de passe. C'est votre filet de sécurité si vous perdez votre téléphone.
Comparaison des méthodes d'authentification
| Méthode | Niveau de sécurité | Risque principal | Usage recommandé |
|---|---|---|---|
| Application d'authentification | Élevé | Perte du téléphone | À privilégier pour tous les comptes |
| Code par SMS | Moyen | Interception du SMS, suppression progressive par certains fournisseurs | En complément, pas en méthode unique |
| Clé de sécurité physique | Très élevé | Perte de la clé | Comptes sensibles (banque, admin, e-mail principal) |
| Biométrie (empreinte, visage) | Élevé | Données biométriques volées | En complément sur mobile |
Quand la double authentification devient un vrai problème
La 2FA n'est pas une solution magique. Pour les associations et petites structures, la mise en place peut se heurter à des contraintes pratiques. Paheko, l'outil de gestion pour associations, impose par exemple d'avoir un smartphone équipé d'une application spécifique. Tous les membres n'en ont pas forcément un, et la gestion des codes de secours pour chaque membre peut devenir un casse-tête administratif.
Il y a aussi le problème du compte professionnel partagé. Une boîte mail générique utilisée par plusieurs personnes, un compte réseau social d'association : la 2FA individuelle entre en conflit avec l'usage collectif. Dans ce cas, il faut désigner un responsable du compte et prévoir une procédure de passation. C'est contraignant, mais c'est aussi le seul moyen de savoir qui accède à quoi.
Microsoft prévient : avec la vérification en deux étapes activée, il faut toujours deux formes d'identification. Si vous oubliez votre mot de passe, votre seule adresse e-mail de récupération ne suffira pas. Il peut s'écouler 30 jours avant de retrouver l'accès à votre compte.
Le vrai point de vigilance concerne les comptes que vous n'utilisez plus. Un ancien compte avec 2FA activée et un téléphone changé depuis longtemps est un piège : vous ne pourrez plus vous y connecter, et la récupération sera longue, voire impossible. Si vous activez la 2FA sur un compte, mettez à jour vos informations de récupération dans la foulée, et désactivez-la sur les comptes que vous n'utilisez plus.
Activez la 2FA sur vos comptes sensibles, et faites-le dans le bon ordre
La double authentification est une mesure pratique et peu contraignante qui augmente considérablement la sécurité de vos comptes. Cybermalveillance.gouv.fr recommande de l'activer chaque fois que c'est possible. Mais l'ordre compte : commencez par votre boîte mail principale, car elle sert souvent à réinitialiser les mots de passe des autres comptes. Puis passez aux réseaux sociaux, aux services bancaires et aux outils professionnels.
Ne vous arrêtez pas à l'activation. Notez vos codes de secours, vérifiez vos options de récupération, et mettez à jour vos coordonnées si vous changez de téléphone. La 2FA est un verrou solide, mais elle ne vaut que par les portes de secours que vous laissez ouvertes. Prenez cinq minutes pour les fermer correctement, et vous n'aurez plus à craindre le vol de votre mot de passe.